- Una campaña de WhatsApp pide votar por Eliska o Sophie en un concurso de ballet que no es real.
- El enlace lleva a una web fraudulenta que solicita teléfono, código o QR para intentar vincular un dispositivo.
- Si se compromete la cuenta, el mismo mensaje se reenvía a contactos y los envíos pueden quedar ocultos.
- Conviene revisar dispositivos vinculados, activar la verificación en dos pasos y avisar al INCIBE en el 017.
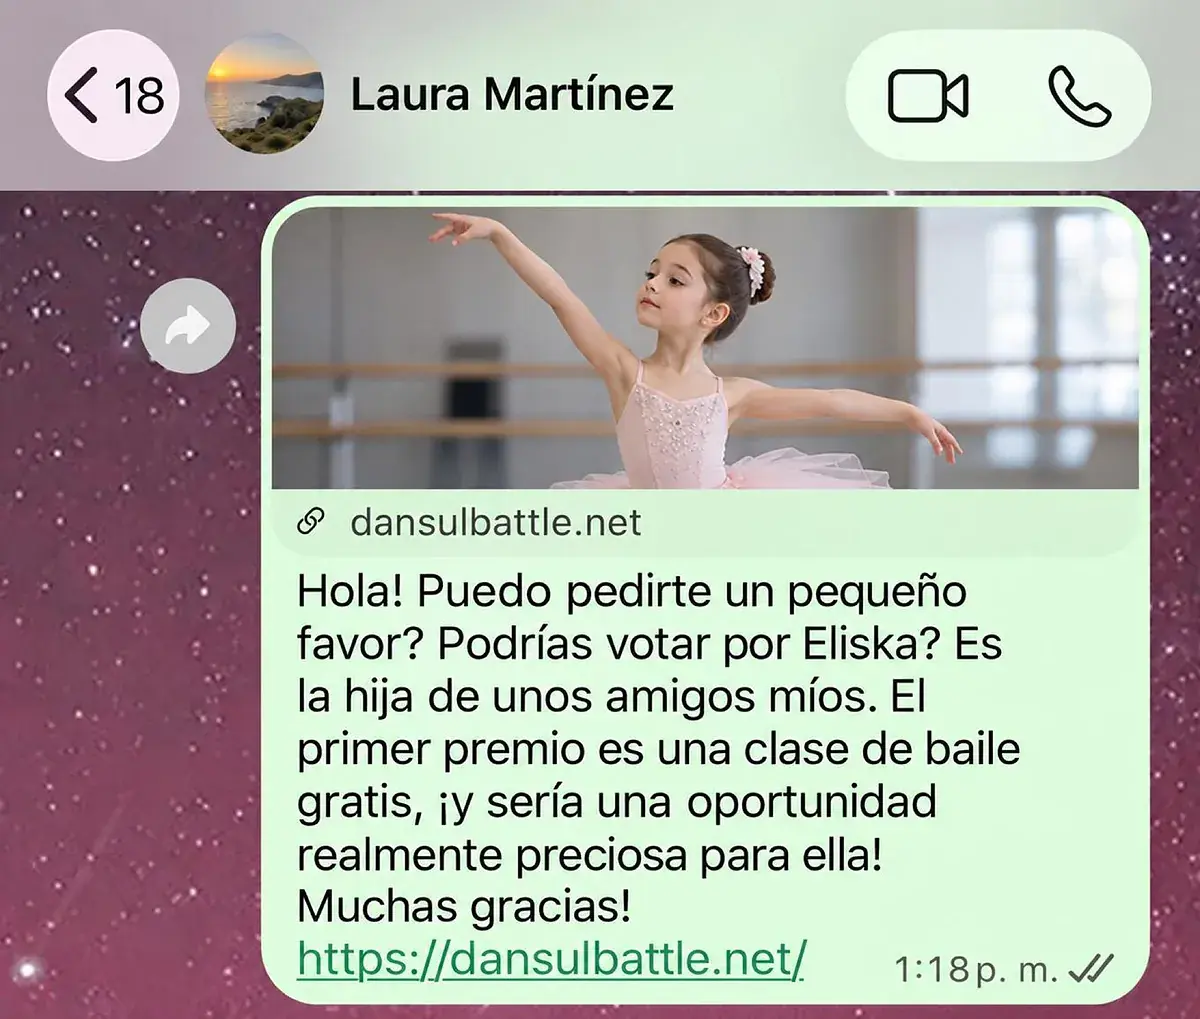
En las últimas horas se ha movido por WhatsApp un mensaje que pide un favor aparentemente inocente: votar por una niña llamada Eliska, o en algunas variantes Sophie, para que gane una clase o una beca en un concurso de ballet. El texto suele llegar desde el número de un contacto conocido, lo que hace que mucha gente baje la guardia y pulse el enlace sin pensarlo dos veces.
La petición no es un concurso real, sino una campaña de phishing con apariencia solidaria. El objetivo pasa por conseguir datos, códigos o permisos que permitan a los ciberdelincuentes entrar en la cuenta de WhatsApp de la víctima y usarla después para seguir propagando el engaño.
Una falsa votación que aprovecha la confianza
Los mensajes han aparecido en varios puntos de Galicia y también se han detectado avisos fuera de España. El gancho es siempre parecido: una menor, presentada como hija de unos amigos, participa en una votación infantil de ballet y necesita apoyo para obtener una oportunidad. Para darle credibilidad, el enlace lleva a una página que imita un concurso y muestra fotos de niñas vestidas con tutús.
La web está cuidada para parecer auténtica, pero el concurso no existe. Las imágenes de las menores han sido creadas con inteligencia artificial y la historia se apoya en una academia de baile de Praga para resultar más creíble. El mensaje llega desde una cuenta que puede haber sido pirateada antes, de modo que el destinatario no recibe la petición de un desconocido, sino de alguien que tiene en su agenda.
Al intentar votar, la página pide el número de teléfono, datos personales o un código de verificación. En algunas versiones aparece un código QR con la excusa de validar el voto. Ese paso puede servir para vincular un dispositivo ajeno a WhatsApp; si la víctima lo autoriza, los estafadores pueden disponer de una sesión y actuar como si fueran ella.
Cuando una cuenta cae, el mismo texto se reenvía de forma automática a los contactos. Una de las partes más incómodas es que los mensajes enviados pueden no aparecer en el historial de conversaciones, así que la persona afectada tarda en darse cuenta de que su cuenta se está usando para multiplicar el fraude.
Conviene aclarar que abrir el enlace, por sí solo, no demuestra que la cuenta haya sido robada. El riesgo real llega cuando se completa la verificación o se permite la vinculación de un equipo desconocido. No basta con ver la página: hay que fijarse en si se han introducido códigos, se ha escaneado un QR o se ha aceptado una sesión nueva.
Qué hacer si has recibido el mensaje
Lo primero es no participar en la votación ni facilitar datos personales, contraseñas o códigos de verificación. Aunque el mensaje proceda de un familiar o amigo, es mejor confirmarlo por una llamada u otra vía antes de hacer nada. Los expertos insisten en que ningún concurso legítimo necesita códigos de WhatsApp para contar un voto.
Para comprobar si alguien ha entrado en la cuenta, hay que abrir WhatsApp, entrar en Ajustes o Configuración y revisar Dispositivos vinculados. Si aparece un ordenador, navegador o teléfono que no se reconoce, hay que cerrar esa sesión cuanto antes. También conviene activar la verificación en dos pasos, revisar los datos de recuperación y estar al tanto de las noticias de WhatsApp sobre privacidad y trucos para mantener actualizadas tanto la aplicación como el sistema del móvil.
Si se sospecha que la cuenta ha quedado comprometida, toca reforzar la seguridad, avisar a los contactos por otro canal y guardar capturas y pruebas del mensaje, la dirección web y cualquier paso realizado. Esos datos pueden servir para denunciar. El Instituto Nacional de Ciberseguridad atiende en el 017, y también se puede valorar una denuncia ante las autoridades si se confirma el acceso fraudulento.
Entre los riesgos asociados a este tipo de engaños están la suplantación de identidad para pedir dinero, el robo de credenciales bancarias y el acceso a archivos personales. En esta campaña concreta no se conoce el alcance total ni el objetivo último de sus responsables, por lo que la prudencia sigue siendo la mejor defensa.
La historia de Eliska o Sophie es, en realidad, una excusa para llevar a la víctima a una web fraudulenta y conseguir acceso a su cuenta de WhatsApp. Si el mensaje llega, lo sensato es no pinchar, verificar por otra vía, revisar los dispositivos vinculados y no compartir códigos ni datos personales; ante la duda, contactar con el INCIBE o con las autoridades.