- GrapheneOS acusa a Google de no publicar en AOSP las nuevas API y parches de seguridad de Android 17 QPR1, dejándolos exclusivos para Pixel.
- El resto de fabricantes y ROMs alternativas tendrán que esperar hasta diciembre con Android 17 QPR2 para recibir esas correcciones.
- El proyecto anuncia su colaboración con Motorola para futuros dispositivos, mientras los Pixel pierden su estatus de hardware recomendado.
- GrapheneOS incorpora Secure Paste, una función que protege el portapapeles frente a apps invasivas.
La tensión entre GrapheneOS y Google ha alcanzado un nuevo punto crítico. El equipo detrás de este sistema operativo centrado en la privacidad ha denunciado públicamente que la compañía de Mountain View está reteniendo una parte importante de las novedades de Android 17 QPR1, la primera actualización trimestral del sistema, para dejarlas en exclusiva en sus teléfonos Pixel. Entre lo retenido hay nuevas API para desarrolladores y parches de seguridad que afectan a componentes estándar de Android, y que no se han publicado en el Proyecto de Código Abierto de Android (AOSP).
Esta situación deja al resto de fabricantes y a proyectos alternativos como GrapheneOS sin acceso a esas mejoras hasta diciembre, cuando se espera la llegada de Android 17 QPR2. Es la primera vez desde Android Honeycomb (3.x) que se incorporan nuevas API sin publicarlas simultáneamente en AOSP, lo que supone un cambio de rumbo en la transparencia habitual del ecosistema. Los responsables del proyecto no han dudado en calificar la medida de anticompetitiva y perjudicial para los usuarios de dispositivos no Pixel.
Nuevas API exclusivas para Pixel y sus implicaciones
El equipo de GrapheneOS ha explicado en su servidor de Mastodon que Android 17 QPR1, distribuido junto al Pixel Drop de septiembre, introduce herramientas de desarrollo que no están disponibles para otros fabricantes. La documentación oficial de Android ya muestra diferencias entre la versión estándar y la QPR1, y aunque Google ha proporcionado imágenes para desarrolladores, eso no resuelve el acceso real al código fuente. Según el proyecto, ya habían adaptado su propio código a esta versión antes del lanzamiento del 15 de septiembre, pero no pueden distribuirlo porque carecen de permisos para publicar ciertos componentes.
Ante este bloqueo, los desarrolladores se ven obligados a recurrir a la ingeniería inversa sobre el firmware de los Pixel para trasladar las correcciones a su sistema. Una tarea que consume tiempo y recursos, y que retrasa la protección de los usuarios. Además, GrapheneOS señala que Google ha ignorado sus peticiones de código fuente GPL durante semanas, lo que agrava aún más la situación. Esta falta de transparencia no solo afecta a GrapheneOS, sino a cualquier desarrollador o fabricante que desee ofrecer su propia versión de Android.
Parches de seguridad con tres meses de retraso para el resto
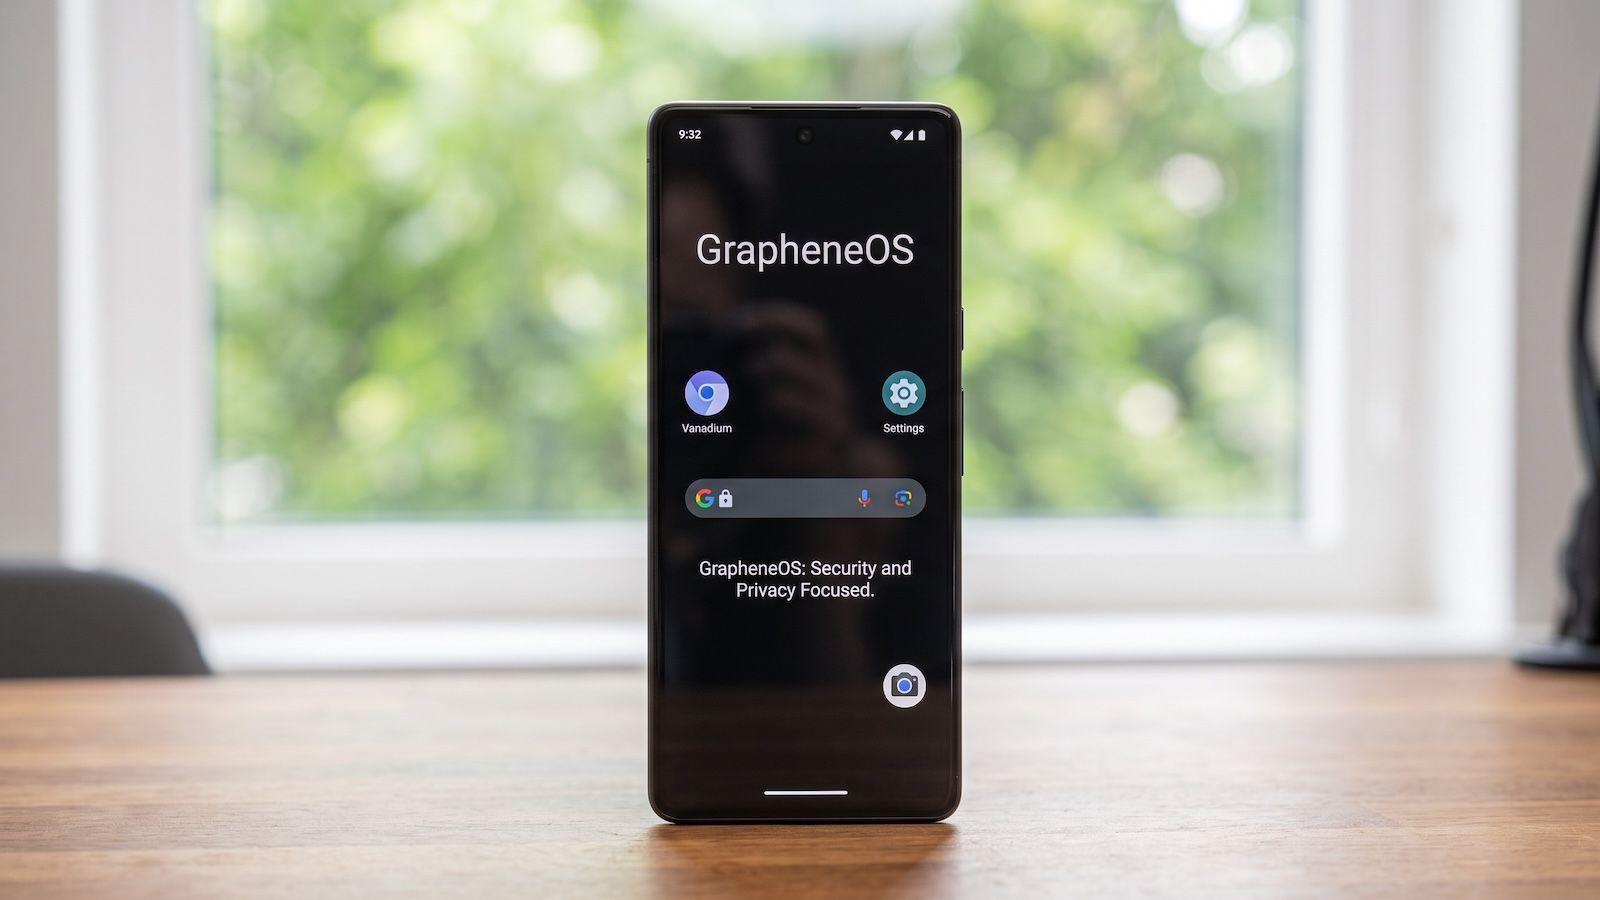
El problema más grave no es la exclusividad de las API, sino la retención de parches de seguridad para componentes estándar de la plataforma Android. El boletín de seguridad de Pixel de septiembre incluye correcciones adicionales para vulnerabilidades que también están presentes en dispositivos de otras marcas. Sin embargo, esas correcciones no han aparecido en el boletín general de Android publicado por Google, ni en las versiones preliminares. De esta manera, los Pixel reciben las correcciones en septiembre, mientras que el resto de fabricantes tendrían que esperar hasta diciembre con Android 17 QPR2, una ventana de unos tres meses en la que muchos usuarios quedan desprotegidos.
GrapheneOS considera que esta práctica es «muy cuestionable» y que otorga a Google una ventaja competitiva injusta sobre sus propios socios OEM. El proyecto ha llegado a preguntarse si el equipo legal de Google es consciente de lo que está ocurriendo, insinuando posibles implicaciones legales. En su opinión, Google no debería restringir el acceso de los fabricantes al código estándar de la plataforma, ya que eso ralentiza la adopción de mejoras de seguridad en todo el ecosistema.
La respuesta de GrapheneOS y el acuerdo con Motorola
Para hacer frente a esta situación, GrapheneOS ha confirmado que está trabajando en la retrocompatibilidad del firmware, controladores y HAL de Pixel desde Android 17 QPR1 a Android 17. También han anunciado una colaboración con Motorola para futuros dispositivos que llegarán en 2027 y que utilizarán procesadores Snapdragon. Esta alianza permitiría a GrapheneOS contar con el firmware y el código de controladores oficiales, lo que simplificaría el desarrollo y la distribución de su sistema. Así, los Pixel, que durante años fueron los únicos terminales recomendados por el proyecto, podrían perder ese estatus si Google continúa con esta política de exclusividad.
Además, GrapheneOS ha presentado Secure Paste, una función de privacidad que impide que las aplicaciones puedan leer los datos del portapapeles copiados de otras apps. Esta característica reemplaza el acceso basado en API, que el equipo considera problemático porque permite que aplicaciones invasivas lean datos sensibles como contraseñas o códigos de un solo uso. Secure Paste añade un botón de pegado seguro en el teclado estándar y se integra con los servicios de accesibilidad y atajos, ofreciendo un control granular al usuario sobre qué comparte.
Mientras tanto, el debate sobre la apertura de Android sigue abierto. Google aún no ha respondido a las acusaciones, pero la decisión de GrapheneOS de buscar alternativas en Motorola demuestra que la confianza en el hardware de Google se ha resentido. La pelota está en el tejado de Mountain View, y el tiempo dirá si esta controversia se queda en un simple cruce de acusaciones o si provoca un cambio real en la política de publicación del código de Android.
En definitiva, la denuncia de GrapheneOS trasciende su propio proyecto y plantea una pregunta clave para todo el ecosistema: hasta qué punto Google puede reservarse actualizaciones de seguridad para sus Pixel sin que el resto se entere. Los usuarios de Android de otras marcas, incluida Europa, se preguntan si sus datos estarán protegidos al mismo nivel que los de los Pixel, o si tendrán que esperar meses para recibir parches que ya deberían estar disponibles para todos. La comunidad, al menos, ya tiene una nueva herramienta para proteger su portapapeles con Secure Paste, pero la guerra por la transparencia de Android parece lejos de terminar.