- Las cámaras IP mal configuradas actúan como puertas abiertas que permiten a los hackers infiltrarse en redes privadas y corporativas.
- La falta de actualizaciones y el uso de claves de fábrica facilitan el despliegue de botnets para ataques DDoS y espionaje masivo.
- La segmentación de redes mediante VLANs y la gestión rigurosa del firmware son las defensas más efectivas contra estas intrusiones.

Resulta casi irónico que esos aparatitos que instalamos para dormir tranquilos, como las cámaras de vigilancia o los vigilabebés, acaben convirtiéndose en la vía de entrada preferida para quienes quieren hacernos la vida imposible. Lo que empieza como una medida de protección puede terminar siendo un agujero de seguridad enorme si no tenemos cuidado con cómo los configuramos.
Cuando hablamos de vectores de ataque, nos referimos básicamente al camino o el método que usa un ciberdelincuente para colarse en nuestro sistema. En el caso del Internet de las Cosas (IoT), las cámaras IP de seguridad para redes son objetivos jugosos porque suelen ser el eslabón más débil de la cadena, permitiendo que un atacante pase de una simple cámara a controlar toda la red de una empresa o un hogar.
¿Cómo se convierten las cámaras en una amenaza?
Muchos dispositivos llegan a nuestras manos con una seguridad lamentable. El problema estrella es el uso de credenciales predeterminadas; combinaciones como «admin/admin» son moneda corriente y cualquier hacker novato las conoce. Esto permite que, mediante motores de búsqueda especializados en dispositivos vulnerables, los atacantes localicen miles de cámaras expuestas en cuestión de segundos.
Otro punto crítico es el software obsoleto. Si el fabricante no lanza parches de seguridad con regularidad, las vulnerabilidades del núcleo Linux (en el que se basan la mayoría de estas cámaras) quedan expuestas. Un ejemplo real y bastante serio fue la operación CameraSwarm, donde se hackearon más de 14.000 cámaras de la marca Dahua en Rusia y Ucrania para robar datos a gran escala.
Riesgos reales: desde el espionaje hasta el caos digital
El peligro no es solo que alguien nos vea en la intimidad, aunque el voyerismo digital es una realidad alarmante. Se han detectado redes en Corea del Sur donde se vendían imágenes íntimas de miles de usuarios por suscripción. Pero el riesgo va mucho más allá del plano personal:
- Infiltración corporativa: Una cámara comprometida sirve de puente para saltar a servidores internos y robar información sensible.
- Botnets y ataques DDoS: Miles de cámaras infectadas pueden ser coordinadas para tumbar servicios web enteros mediante denegaciones de servicio.
- Vigilancia de infraestructuras: El espionaje a puntos críticos puede comprometer la seguridad nacional o industrial.
- Robo de metadatos: En el caso de las dashcams, los atacantes pueden obtener coordenadas GPS y rutas habituales para planificar robos físicos.
Guía práctica para blindar tus dispositivos
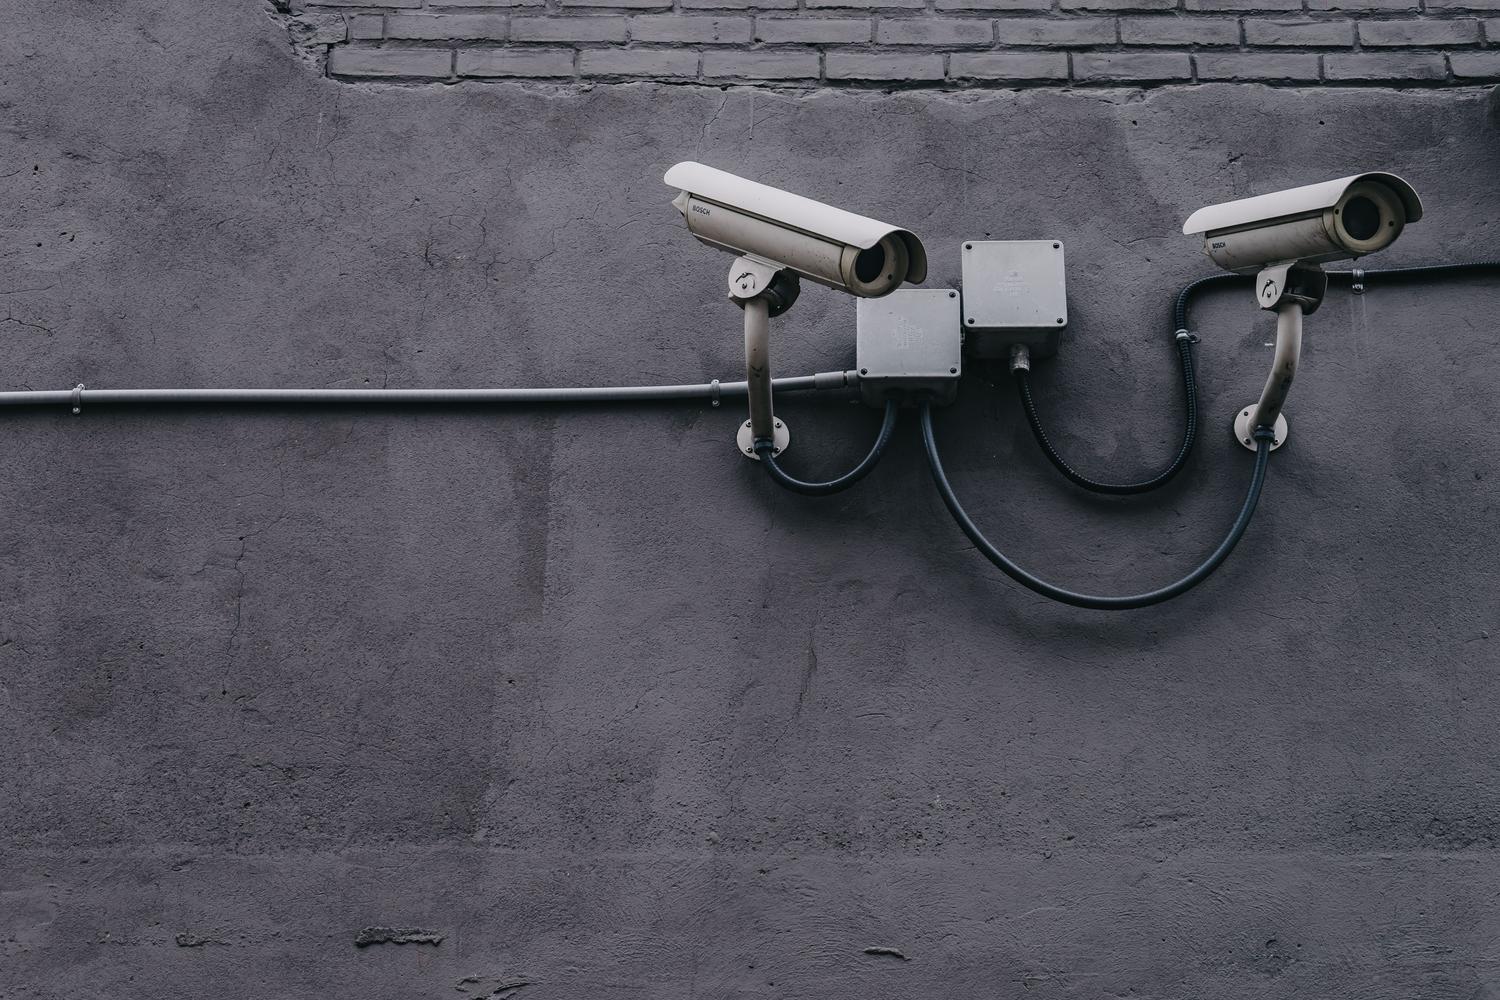
Para que no te pillen desprevenido, hay varias medidas que puedes aplicar hoy mismo. Lo primero es investigar al fabricante; si ves que no han actualizado el firmware en más de seis meses, huye de ese modelo. Las marcas baratas y desconocidas suelen ser trampas de seguridad.
En cuanto a la configuración, es fundamental desactivar funciones innecesarias. Si no usas el almacenamiento en la nube del fabricante, apágalo y usa una tarjeta microSD o un NAS local. Además, es vital desactivar el protocolo UPnP (Universal Plug and Play) y el acceso P2P, ya que son los que suelen abrir puertas automáticas hacia el exterior sin que nos demos cuenta.
Estrategias avanzadas para PYMES y usuarios exigentes
Si quieres llevar la seguridad al siguiente nivel, no puedes dejar que las cámaras compartan red con tu ordenador de trabajo. La mejor solución es segmentar la red Wi-Fi, creando una VLAN o una red de invitados exclusiva para los dispositivos IoT. De este modo, si alguien logra hackear la cámara, se quedará encerrado en ese segmento y no podrá acceder a tus archivos confidenciales.
Para las empresas, es imprescindible implementar un modelo de Zero Trust o Confianza Cero. Esto significa que ningún dispositivo, aunque esté dentro de la oficina, es seguro por defecto. Requiere una autenticación continua y una monitorización constante de los logs para detectar cualquier comportamiento extraño en el tráfico de red.
Higiene digital y detección de intrusos
No olvides revisar la lista de clientes conectados a tu router. Si ves un dispositivo con una dirección MAC que no reconoces, podrías tener un intruso en casa. Asimismo, cuando viajes, mantente alerta en hoteles o apartamentos; usa la linterna del móvil para buscar el reflejo de las lentes o la cámara frontal para detectar luces infrarrojas invisibles al ojo humano.
Mantener el firmware al día, usar autenticación multifactor (MFA) y cambiar el nombre de usuario predeterminado son pasos sencillos que reducen drásticamente la superficie de ataque. Al final, la ciberseguridad no depende solo de un software caro, sino de una combinación de sentido común y buenas prácticas constantes.
La seguridad de nuestras redes depende directamente de la atención que prestemos a los dispositivos más pequeños y aparentemente inofensivos. Al cerrar los vectores de ataque mediante la segmentación, la actualización constante y la eliminación de claves de fábrica, transformamos una posible vulnerabilidad en una defensa sólida que protege tanto nuestra privacidad como la continuidad de cualquier negocio.