- Egy WhatsApp-kampány arra buzdítja az embereket, hogy szavazzanak Eliska vagy Sophie balettversenyen, ami nem valós.
- A link egy csalárd weboldalra vezet, amely telefonszámot, kódot vagy QR-kódot kér az eszköz összekapcsolásához.
- Ha a fiók feltört, ugyanaz az üzenet továbbításra kerül a kapcsolattartóknak, és az üzenetek rejtve maradhatnak.
- Javasolt ellenőrizni a csatlakoztatott eszközöket, aktiválni a kétlépcsős azonosítást, és értesíteni az INCIBE-t a 017-es számon.
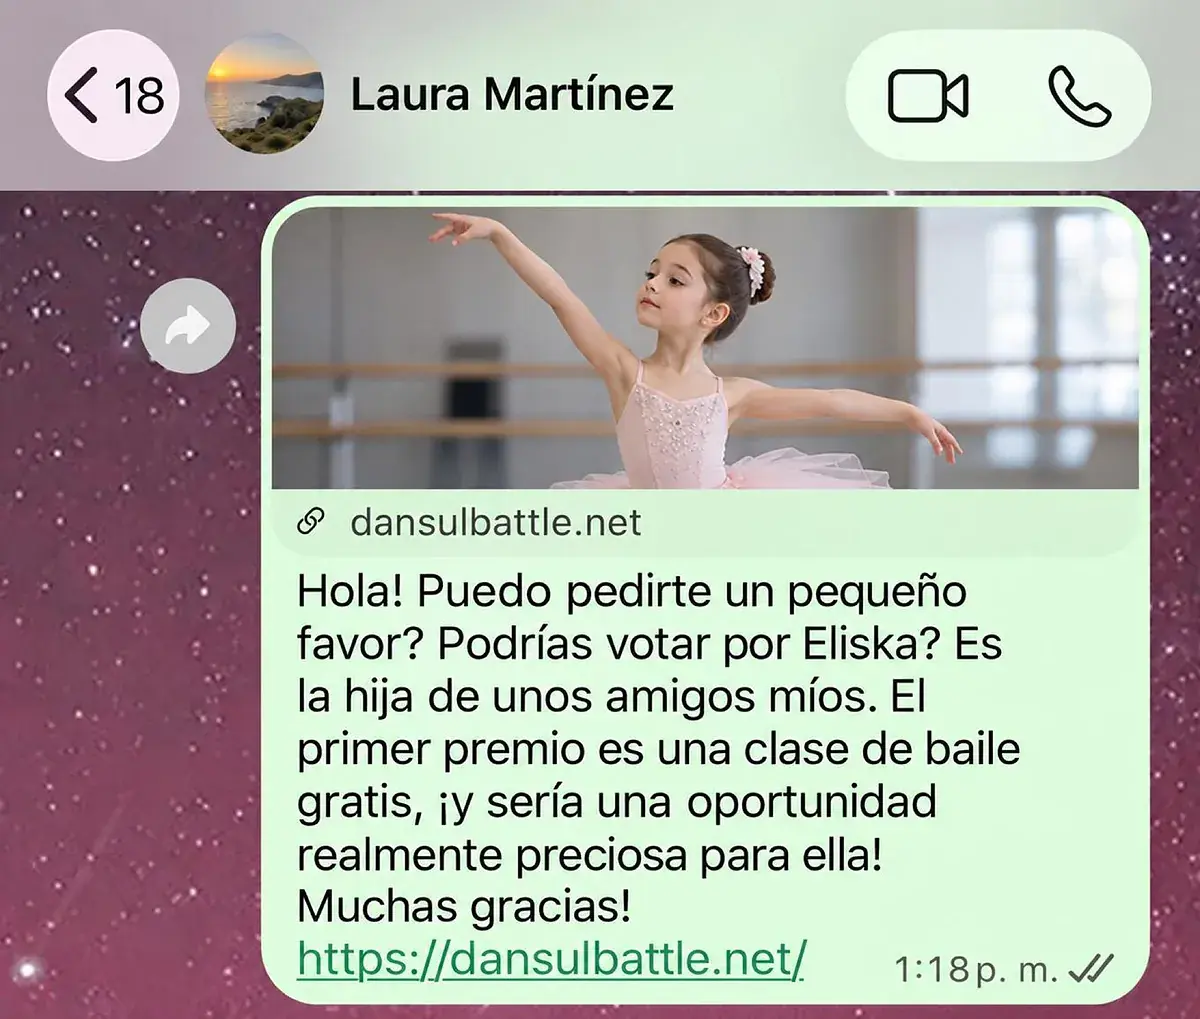
Az elmúlt néhány órában egy üzenet keringett a WhatsAppon, amelyben egy látszólag ártatlan szívességet kértek: szavazzanak egy Eliska, vagy bizonyos változatokban Sophie nevű lányra, hogy tanfolyamot vagy ösztöndíjat nyerhessen egy balettversenyen. Az üzenet általában egy ismert kapcsolattól érkezik , ami arra készteti sokakat, hogy leengedjék a pajzsukat, és gondolkodás nélkül rákattintsanak a linkre.
A kérés nem valódi versenyre vonatkozik, hanem egy jótékonysági kezdeményezésnek álcázott adathalász kampányra . A cél olyan adatok, kódok vagy engedélyek megszerzése, amelyek lehetővé tennék a kiberbűnözők számára, hogy hozzáférjenek az áldozat WhatsApp-fiókjához, majd azt felhasználják a csalás további terjesztésére.
Egy színlelt választás, amely kihasználja a bizalmat
Az üzenetek Galícia különböző helyszínein jelentek meg , és hasonló riasztásokat Spanyolországon kívül is észleltek. A lényeg mindig ugyanaz: egy fiatal lány, akit barátai lányaként mutatnak be, egy gyermekbalettversenyen vesz részt, és segítségre van szüksége ahhoz, hogy esélyt nyerjen. A hitelesség növelése érdekében a link egy olyan weboldalra vezet, amely egy versenyt utánoz, és tüllszoknyás lányok fotóit jeleníti meg.
A weboldal gondosan kidolgozott, hogy hitelesnek tűnjön, de a verseny nem létezik. A kiskorúak képeit mesterséges intelligencia segítségével készítették , a történet pedig egy prágai tánciskoláról szól, hogy hihetőbbnek tűnjön. Az üzenet egy olyan fiókból származik, amelyet korábban esetleg feltörtek, így a címzett nem egy idegentől kap kérést, hanem egy olyan személytől, aki szerepel a névjegyzékében.
Szavazáskor az oldal telefonszámot, személyes adatokat vagy ellenőrző kódot kér. Egyes verziókban egy QR-kód jelenik meg a szavazat érvényesítése ürügyén. Ez a lépés felhasználható egy WhatsApp-hoz nem csatlakoztatott eszköz összekapcsolására ; ha az áldozat engedélyezi, a csalók hozzáférhetnek a fiókjához, és úgy viselkedhetnek, mintha ők lennének az áldozatok.
Amikor egy fiókot feltörnek, ugyanaz az üzenet automatikusan továbbításra kerül a kapcsolattartóknak. Az egyik legaggasztóbb szempont, hogy az elküldött üzenetek nem feltétlenül jelennek meg a csevegési előzményekben, így az érintett személynek időbe telik, mire rájön, hogy fiókját csalás terjesztésére használják.
Fontos tisztázni, hogy a link megnyitása önmagában nem bizonyítja a fiók ellopását. Az igazi kockázat akkor merül fel, amikor az ellenőrzés megtörtént, vagy egy ismeretlen eszközt csatoltak hozzá. Az oldal megtekintése önmagában nem elég : ellenőrizni kell, hogy megadtak-e kódokat, beolvastak-e QR-kódot, vagy elfogadtak-e új munkamenetet.
Mit tegyen, ha megkapta az üzenetet?
Az első teendő, hogy ne vegyél részt a szavazáson, és ne adj meg semmilyen személyes adatot, jelszót vagy ellenőrző kódot. Még ha az üzenet egy családtagtól vagy baráttól érkezik is, a legjobb, ha telefonon vagy más módon megerősíted a hitelességét, mielőtt bármit is tennél. A szakértők ragaszkodnak ahhoz, hogy egyetlen legitim verseny sem igényel WhatsApp-kódokat a szavazatok megszámlálásához.
Annak ellenőrzéséhez, hogy valaki hozzáfért-e a fiókodhoz, nyisd meg a WhatsAppot, menj a Beállításokhoz, és jelöld be az Összekapcsolt eszközök elemet . Ha olyan számítógépet, böngészőt vagy telefont látsz, amelyet a rendszer nem ismer fel, a lehető leghamarabb jelentkezz ki az adott munkamenetből. Érdemes engedélyezni a kétlépcsős azonosítást, áttekinteni a helyreállítási adataidat, és naprakész maradni a WhatsApp adatvédelmi híreivel és tippjeivel kapcsolatban , amelyekkel mind az alkalmazás, mind a telefon operációs rendszere naprakészen tartható.
Ha gyanítja, hogy fiókját feltörték, erősítse meg biztonságát, értesítse kapcsolatait egy másik csatornán keresztül, és mentse el az üzenetről készült képernyőképeket és bizonyítékokat, a weboldal címét és a megtett intézkedéseket. Ez az információ felhasználható bejelentéshez. A Nemzeti Kiberbiztonsági Intézet a 017-es telefonszámon érhető el, és ha megerősítést nyer a csalárd hozzáférés, a hatóságoknál is tehet bejelentést.
Az ilyen típusú csalások kockázatai közé tartozik a pénzszerzés céljából elkövetett személyazonosság-lopás, a banki adatok ellopása és a személyes fájlokhoz való jogosulatlan hozzáférés. Ebben a konkrét kampányban a felelősök teljes köre és végső célja ismeretlen , ezért az óvatosság továbbra is a legjobb védekezés.
Eliska vagy Sophie története valójában ürügy arra, hogy az áldozatot egy csaló weboldalra csalják, és hozzáférjenek a WhatsApp-fiókjához . Ha ilyen üzenetet kap, az ésszerű dolog az, hogy ne kattintson rá, ellenőrizze a hitelességét egy másik módszerrel, ellenőrizze a csatlakoztatott eszközöket, és soha ne osszon meg kódokat vagy személyes adatokat. Kétség esetén forduljon az INCIBE-hez vagy a hatóságokhoz.