- Програми-вимагачі еволюціонували від простих блокувальників дискет до просунутих шифрувальників із подвійним та потрійним вимаганням, впливаючи на всі сектори.
- Поєднання криптовалют, програм-вимагачів як послуги та посередників початкового доступу призвело до індустріалізації кіберзлочинності та різкого зростання кількості атак.
- WannaCry, NotPetya та Big Game Hunting стали віхами, поєднуючи вимагання, геополітичний саботаж та цілеспрямовані атаки на великі організації.
- Ефективний захист вимагає незмінних резервних копій, сегментації, сучасних рішень для кінцевих точок, проактивного виявлення та інвестицій у навчання та реагування на інциденти.
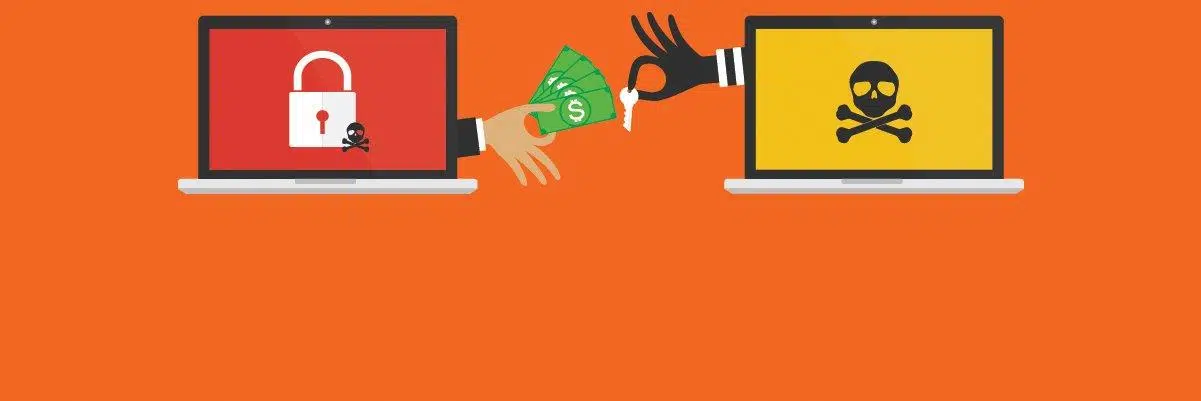
Програми-вимагачі стали флагманським бізнесом кіберзлочинності : вони перетворилися з технічної цікавості 80-х років на глобальну машину для вимагання, яка переміщує мільярди та паралізує лікарні, заводи, університети та державні адміністрації. Це далеко не швидкоплинна примха, а загроза, яка переосмислюється з кожним технологічним прогресом, від популяризації Інтернету до появи штучного інтелекту.
Щоб зрозуміти, чому ми щороку спостерігаємо все більше інцидентів і вищі суми викупу, нам потрібно простежити історичну траєкторію програм-вимагачів: їх походження, технічні мутації та бізнес-модель . Тільки розуміючи, як вони еволюціонували — від дискет «троянського вірусу СНІДу» до платформ Ransomware-as-a-Service на базі штучного інтелекту — можна розробити реалістичні засоби захисту, приймати кращі рішення у разі виникнення інциденту та, перш за все, підготувати організацію до того, щоб уникнути того, щоб стати наступною головною темою газет.
Від дискет до асиметричного шифрування: перші кроки програм-вимагачів
Задокументована історія програм-вимагачів починається в 1989 році з одного випадку, настільки ж дивного, наскільки й тривожного: еволюційний біолог Джозеф Л. Попп роздав 20 000 заражених дискет учасникам міжнародної конференції з питань СНІДу. Диски з написом «Інформація про СНІД – вступні диски» містили нібито анкету для оцінки ризику зараження цією хворобою.
Після певної кількості перезавантажень системи шкідливе програмне забезпечення, відоме як «троян СНІДу» або «ПК-кіборг», модифікувало процес завантаження MS-DOS та зашифрувало дані машини, відображаючи записку з вимогою викупу в розмірі 189 доларів на поштову скриньку в Панамі. Поліції вдалося знайти джерело та заарештувати Поппа, але його було визнано непридатним до суду, і цей інцидент залишається рідкістю в історії комп'ютерних вірусів.
Протягом 90-х та початку 2000-х років увага була зосереджена більше на масивних черв'яках, DDoS-атаках та «класичних» вірусах , частково тому, що програми-вимагачі було легше відстежувати через платежі. Однак розвиток криптографії та поява анонімних цифрових платежів проклали шлях для їх повернення.
Приблизно у 2005 році PGPCoder, або Gpcode, з'явився як одна з перших програм-вимагачів, що масово поширювалася через Інтернет . Він поширювався як вкладення електронної пошти за допомогою методів клонування фішингу , маскуючись під заявки на роботу, та атакував документи та стиснуті файли (.doc, .xls, .rar, .zip, .jpg тощо). Його початкові варіанти використовували відносно слабке шифрування, але вони швидко еволюціонували до використання 660-бітних та 1024-бітних ключів RSA, які було набагато складніше зламати.
У 2006 році з'явився троян Archiveus (також відомий як Archievus), який популяризував використання асиметричного шифрування RSA у програмах-вимагачах . Він шифрував весь вміст папки користувача «Мої документи» та залишав після себе файл під назвою «how to get your files back.txt», у якому пояснювалося, що для відновлення даних жертва повинна здійснювати покупки в інтернет-аптеці в обмін на пароль із кількох десятків символів. Пізніше було виявлено, що один пароль працював для всіх жертв, що фактично припиняло роботу цього конкретного варіанта.
Блокатори та зростання з масовим впровадженням Інтернету
З розширенням інтернету на початку 2000-х років — електронної пошти, соціальних мереж, форумів, P2P-мереж — програми-вимагачі знайшли ідеальний канал поширення для атаки мільйонів користувачів . У цей період популярністю стали користуватися так звані «блокувальники»; вони не шифрували файли, а натомість запобігали нормальному використанню системи.
WinLock, дуже активний між 2011 і 2014 роками, блокував доступ до робочого столу Windows і відображав на екрані порнографічне зображення разом із запитом на оплату через преміум-SMS . Технічно простіший за сучасне програмне забезпечення для шифрування, він був дуже ефективним: користувач вважав свій комп'ютер непридатним для використання і через сорому чи страх швидко платив.
Невдовзі після цього з'явилися варіанти, що видавалися за правоохоронні органи. Reveton, виявлений приблизно у 2012 році, відображав повідомлення нібито від ФБР або інших правоохоронних органів, в якому користувача звинувачували у злочинах (піратство, розповсюдження порнографії тощо) та вимагали «штрафу» у розмірі близько 200 доларів США за розблокування пристрою. Поєднання юридичного залякування та блокування системи призвело до збільшення рівня виплат.
Водночас використання альтернативних та напіванонімних методів оплати , таких як електронні гаманці та преміум-сервіси SMS, ставало все більш поширеним . Ця модель вимагання виявилася дуже прибутковою, аж до того, що правоохоронні органи та постачальники платіжних послуг почали реагувати.
Реакція регуляторних та правоохоронних органів була зосереджена на припиненні фінансування та спрацьовуванні сповіщень про безпеку в Інтернеті : посилення контролю за електронними платежами, відстеження грошей та закриття каналів, що використовуються для збору викупів . Цей тиск знизив прибутковість моделі блокування та змусив багато груп змінити тактику або зникнути.
Крипто-революція та вплив біткойна
Справжній стрибок уперед відбувся з популяризацією біткойна та інших криптовалют. Пропонуючи платіжну систему , яку було важко відстежувати та яка не мала централізованого контролю , вона стала ідеальним доповненням до програм-вимагачів. Зловмисникам більше не доводилося покладатися на преміум-сервіси SMS чи більш регульовані електронні гаманці.
Замість простого блокування операційної системи чи браузера, нові сімейства програм-вимагачів почали надійно шифрувати особисті та корпоративні файли , щоб жертви не могли відновити їх навіть шляхом перевстановлення системи. Для зловмисників це відкрило шлях до набагато більших викупів: сотні доларів для окремих користувачів та десятки тисяч для бізнесу.
Дані Kaspersky показують, що між 2014 і 2016 роками кількість спроб зараження програмами-вимагачами різко зросла: з трохи більше 130 000 до понад 700 000 за один рік . Такі сімейства, як TeslaCrypt, CTB-Locker, Scatter та Cryakl, домінували на ринку, на них припадало майже 80% виявлених атак протягом цього періоду, хоча деякі з них зрештою були розшифровані за допомогою загальнодоступних інструментів.
Географія атак також розширилася. Такі країни, як Індія, Росія, Казахстан, В'єтнам, Алжир, Бразилія та Україна, постраждали переважно від «старіших» або менш складних варіантів , тоді як на таких ринках, як Італія та Німеччина, стало звичним явищем агресивне шифрування, де «програма-вимагач» стала практично синонімом «весь ваш диск зашифровано».
Водночас злочинці змістили свій фокус: вони перейшли від атак майже виключно на домашніх користувачів до атак на бізнес . Частка постраждалих організацій швидко зростала, оскільки операційний вплив втрати серверів, баз даних і критично важливих систем робив компанії набагато привабливішими цілями.
CryptoLocker, Petya та професіоналізація моделі
2013 рік став поворотним для CryptoLocker. Це шкідливе програмне забезпечення запровадило широке використання командно-контрольних (C&C) серверів для управління атаками : після зараження машина зв'язувалася з віддаленою інфраструктурою, контрольованою зловмисниками, які генерували унікальні ключі, узгоджували терміни виконання і навіть могли продовжувати тиск на жертву.
Завдяки такому більш «бізнес-орієнтованому» підходу — широким кампаніям, переговорам, дедлайнам та «клієнтській» підтримці платежів — CryptoLocker залучив десятки мільйонів доларів лише за кілька місяців . Він також був одним із перших, хто систематично вимагав оплати в біткоїнах, заклавши основу для поточної моделі.
У 2014 та 2015 роках програми-вимагачі розширили свої технічні цілі: пристрої Android та системи Linux почали атакувати такі сімейства, як SimpleLocker, Sypeng та Encoder, які часто розповсюджувалися під маскою легітимних оновлень програмного забезпечення (наприклад, підроблені оновлення Flash). Посил був чітким: це стосувалося вже не лише ПК з Windows.
У 2016 році з'явився Petya, який переніс класичний підхід шифрування лише файлів на абсолютно новий рівень. Замість цього він атакував головну файлову таблицю (MFT) диска, зробивши систему повністю непридатною для використання . Комп'ютер був заблокований зі страшним червоним черепом на екрані, і єдиним очевидним варіантом була оплата. Його поширення через фішингові кампанії, спрямовані на бізнес, продемонструвало, що зловмисники вдосконалили використання електронної пошти як вектора.
Медійний вплив цих кампаній — зі скріншотами, закриттям компаній та публічними свідченнями — мимоволі слугував маркетинговою кампанією для програм-вимагачів , викликаючи інтерес нових злочинних груп, які розглядали цей тип атаки як джерело доходу, набагато перевершуюче за інші традиційні онлайн-шахрайства.
WannaCry, NotPetya та програми-вимагачі як геополітична зброя
Між 2017 і 2018 роками використання вразливостей нульового дня, викрадених у державних установ, вивело програми-вимагачі на новий рівень. Витік таких інструментів, як EternalBlue та EternalRomance, який приписують АНБ, дозволив зловмисникам поєднувати шифрування з можливостями хробаків, поширюючись з машини на машину без втручання людини.
WannaCry, ймовірно, є найвідомішим випадком 2017 року: лише за кілька годин він заразив сотні тисяч комп'ютерів у понад 150 країнах , вразивши підприємства, лікарні, державні установи та всілякі організації. Він використовував EternalBlue для латерального переміщення через непатчені мережі Windows, відображаючи повідомлення з вимогою викупу з таймером та погрожуючи видаленням даних.
Парадоксально, але сама агресивність WannaCry обернулася проти її творців: атака поширилася так швидко, що вони втратили контроль над власною кампанією , а виявлення аварійного вимикача в коді допомогло зупинити її поширення. Незважаючи на це, фінансові збитки були величезними, і багато компаній відреагували, інвестуючи в резервні копії та плани аварійного відновлення.
Злочинні групи швидко адаптувалися. Якщо організації були краще захищені за допомогою резервних копій, наступним кроком мала бути атака на сховища резервних копій та надлишкові системи зберігання даних, тож єдиною життєздатною альтернативою для багатьох жертв було домовитися про викуп.
NotPetya, також з'явився у 2017 році та виник під час конфлікту між Росією та Україною, повторно використовував деякі з тих самих вразливостей, але з іншою метою. Хоча його презентували як програму-вимагач, на практиці він функціонував як «стиральник», призначений для знищення даних у великих масштабах . Його справжньою метою, схоже, було не збір грошей, а завдання максимальної шкоди критично важливій українській інфраструктурі та пов'язаним з нею компаніям, навіть впливаючи на міжнародні ланцюги поставок.
Такі інциденти продемонстрували, що програми-вимагачі вже не є просто інструментом фінансового вимагання, а й зброєю цифрової війни . Уряди та великі компанії почали набагато серйозніше ставитися до необхідності швидкого встановлення патчів, сегментації мережі та планів забезпечення безперервності бізнесу.
Полювання на велику дичину та епоха подвійного та потрійного вимагання
З 2019 року почала застосовуватися інша стратегія: замість розгортання масштабних, гучних кампаній багато груп обрали цілеспрямовані атаки проти великих організацій . Ця тактика відома як «Полювання на велику дичину»: цінність кожної жертви настільки висока, що компенсує додаткові зусилля розвідки та проникнення.
Зловмисники ретельно аналізують свою ціль, виявляючи критичні системи, вивчаючи рахунки, шукаючи поліси кіберстрахування і навіть ведучи переговори, знаючи фінансові можливості компанії . Протягом цього періоду середні вимоги щодо викупу потроїлися, зросвши з п'ятизначних до шести- або семизначних сум у доларах.
Водночас виникла модель подвійного вимагання . Шифрування даних вже недостатньо: перед цим злочинці викрадають їх. Якщо жертва вирішує відновити дані з резервних копій і відмовляється платити, група погрожує опублікувати конфіденційну інформацію (вихідний код, дані клієнтів, медичні записи тощо) на форумах даркнету або передати її ЗМІ.
Деякі групи навіть чинили прямий тиск на клієнтів, пацієнтів або партнерів постраждалих компаній , оголошуючи, що їхні дані були скомпрометовані та можуть бути розкриті, якщо організація не заплатить. Одним із особливо відомих випадків став випадок із психотерапевтичною клінікою у Фінляндії, де пацієнтів вимагали грошей одного за одним.
Такі родини, як Maze, Egregor та Sodinokibi/REvil, удосконалили цю модель, поєднавши шифрування, крадіжку даних та агресивні комунікаційні кампанії. Центральним елементом їхньої стратегії тиску стали сторінки з присоромленням у даркнеті , де перераховані жертви, які відмовляються платити.
Програми-вимагачі як послуга та індустріалізація злочинності
Приблизно у 2020-2021 роках програми-вимагачі зробили ще один ривок: поява платформ «програма-вимагач як послуга» (RaaS) , які функціонують майже як кримінальні стартапи. Розробники шкідливого програмного забезпечення надають інфраструктуру, панель керування та інструменти шифрування; афілійовані особи займаються компрометацією жертв та розгортанням атаки.
Натомість оператори платформи залишають собі певний відсоток від викупу — іноді близько 10%, залишаючи 90% афілійованій особі — що різко знижує поріг входу для кіберзлочинців з меншими технічними знаннями . Такі випадки, як франшиза Conti, показали, наскільки цю модель можна професіоналізувати за допомогою «молодших співробітників», фіксованих зарплат, бонусів та витоків внутрішніх інструкцій.
Паралельно з цим, популярність здобули брокери початкового доступу (IAB) . Ці групи спеціалізуються на отриманні облікових даних, використанні вразливостей або підтримці бекдорів у корпоративних мережах, які вони потім перепродають операторам програм-вимагачів та іншим зловмисникам. Таким чином, етап вторгнення «передається» на аутсорсинг спеціалістам.
Дослідження розвідки загроз показують, що лише у другій половині 2021 року понад тисячу корпоративних точок доступу було виставлено на продаж спеціально для операцій з програмами-вимагачами. Знищення бізнесу цих посередників стало ключовим завданням у порушенні ланцюжка створення вартості програм-вимагачів.
Уся ця екосистема призвела до того, що програми-вимагачі сьогодні функціонують як ідеально структурована злочинна галузь з диференційованими ролями (розробники, афілійовані особи, переговірники, відмивачі грошей, IAB…), службами підтримки та безперервним циклом інновацій шкідливого програмного забезпечення.
Програми-вимагачі в цифрах: глобальний та галузевий вплив
Нещодавня статистика ілюструє масштаб проблеми. За даними Statista, у першій половині 2022 року у світі було зареєстровано понад 236 мільйонів атак програм-вимагачів . В іншому звіті зазначається, що майже 71% підприємств зазнали принаймні одного інциденту з програмою-вимагачем того ж року, і що майже дві третини жертв зрештою заплатили.
Якщо аналізувати за секторами, то серед постійних цілей є малі та середні підприємства, охорона здоров'я, освіта, державне управління, промислові послуги та банківська справа . Наприклад, у сфері охорони здоров'я вплив є не лише економічним: задокументовано затримки операцій, перенаправлення карет швидкої допомоги та навіть смерті, опосередковано пов'язані з недоступністю критично важливих систем.
Спільні дослідження виробників систем безпеки та аналітичних фірм, таких як VDC Research та Kaspersky, оцінили потенційні втрати в десятки мільярдів доларів лише в таких секторах, як виробництво . Такі регіони, як Азіатсько-Тихоокеанський регіон, становлять дуже значну частину цього ризику через їх швидку цифрову трансформацію.
Використання криптовалют залишається нормою. Протягом багатьох років понад 95% платежів від деяких великих корпорацій проходили через погано регульовані біржові платформи , багато з яких знаходилися в юрисдикціях з меншим рівнем міжнародної співпраці, що ускладнює діяльність правоохоронних органів.
Усе це робить програми-вимагачі однією з найсерйозніших економічних загроз для компаній сьогодні , причому середня вартість порушення становить кілька мільйонів доларів, якщо додати викуп, зупинку виробництва, репутаційну шкоду та регуляторні штрафи.
Від шифрування до численних вимагань та атак без шифрування
Сучасні програми-вимагачі перетворилися не лише на просте шифрування, а й на гнучкий механізм вимагання . Подвійне вимагання (шифрування + крадіжка даних) стало усталеним явищем, і багато груп перейшли до потрійного вимагання, додавши DDoS-атаки або прямий тиск на клієнтів і партнерів.
В останні роки також спостерігається збільшення кількості атак із використанням незашифрованого шифрування , під час яких група відмовляється від блокування систем і зосереджується виключно на крадіжці конфіденційної інформації. Показуючи жертві лише невеликий зразок викрадених даних, вони прагнуть продемонструвати, що решта даних є у них, і пришвидшити оплату, зменшуючи час, який вони проводять у мережі, і ризик виявлення.
У цьому контексті стосунки між зловмисником і жертвою стали більш «договорними». Статичні повідомлення з таймером вже не такі поширені; тепер типовими є інтерактивні канали зв'язку (чати в даркнеті, зашифровані електронні листи), де обговорюються терміни, знижки, часткові тести на розшифрування тощо.
Групи враховують, чи має компанія надійні резервні копії, чи працює в регульованому секторі, чи підпадає вона під дію GDPR або інших правил захисту даних, а також адаптують загрози до конкретних правових та репутаційних ризиків кожної жертви . Така складність означає, що реагування на інциденти вимагає скоординованих зусиль юристів, фахівців з дотримання вимог, переговорників та технічних експертів.
Паралельно, саме використання програм-вимагачів як прикриття для суто деструктивних операцій — як у випадку з NotPetya — додає додатковий рівень невизначеності: не завжди зрозуміло, чи справжня мета полягає в зборі грошей, чи у пошкодженні інфраструктури, що ускладнює прийняття рішень під час інциденту.
Штучний інтелект, Інтернет речей та найближче майбутнє програм-вимагачів
В останні роки вплив штучного інтелекту та мовних моделей на руки зловмисників стає дедалі очевиднішим . Нові групи використовують ШІ для генерації коду, покращення фішингових повідомлень, які майже не відрізняються від легітимних, та автоматизації частини процесу розвідки перед атакою.
Також спостерігається зсув у бік менш традиційних векторів , таких як пристрої Інтернету речей, IP-камери, підключені прилади та інші системи, які часто погано оновлені та не мають надійних рішень безпеки. Ці пристрої можуть служити як точками входу, так і важелями для вимагання (наприклад, шляхом погроз оприлюднення відео чи даних, захоплених цими пристроями).
У короткостроковій перспективі ми, ймовірно, побачимо платформи Ransomware-as-a-Service на базі штучного інтелекту, здатні автоматизувати значну частину ланцюжка атак : від масового сканування цілей, експлуатації вразливостей та горизонтального переміщення до складання індивідуальних записок з вимогою викупу та навіть використання дипфейків для тиску на керівників.
Така автоматизація може різко збільшити кількість жертв, особливо серед постачальників керованих послуг та складних ланцюгів поставок, де один інцидент може поширитися на сотні або тисячі клієнтів. Низькозатратні операції з великим обсягом операцій будуть поєднуватися з цілеспрямованими атаками на великі корпорації, що дозволить диверсифікувати злочинну діяльність.
З огляду на цей сценарій, організаціям необхідно посилити не лише свої традиційні заходи (патчі, резервні копії, антивірус), але й розширені можливості виявлення та реагування , поведінковий аналіз, сегментацію мережі та спеціальні засоби контролю віддаленого доступу та хмарних середовищ.
Від класичного антивірусу до глибокого захисту від програм-вимагачів
Традиційні антивірусні програми, переважно засновані на сигнатурах, не справляються з програмами-вимагачами, які постійно розвиваються за формою та методами . Сьогодні важливо поєднувати кілька рівнів захисту, які охоплюють усе – від кінцевої точки до мережі та хмари.
Гарна стратегія передбачає інтеграцію сучасних рішень для захисту кінцевих точок (EPP/EDR/XDR) з можливостями запобігання експлойтам, блокування підозрілої поведінки, ізоляції процесів та автоматизованого реагування. Ці інструменти дозволяють вам перекрити горизонтальний рух, зупинити зв'язок із командними серверами та стримати загрозу на ранніх стадіях.
Не менш важливо мати регулярні, офлайн-резервні копії, які не можна змінювати, на системах, до яких немає постійного доступу з корпоративної мережі. В іншому випадку програми-вимагачі можуть також зашифрувати резервні копії, залишивши організацію без плану резервного копіювання.
Мікросегментація мережі, суворіший контроль привілейованого доступу, надійна багатофакторна автентифікація та постійні оновлення програмного забезпечення значно зменшують поверхню атаки. Це ще більше посилюється постійним навчанням співробітників розпізнаванню фішингових електронних листів, підозрілих посилань та аномальної поведінки.
Зрештою, наявність перевіреного плану реагування на інциденти, включаючи чіткі ролі, процедури ізоляції, внутрішню та зовнішню комунікацію, зв'язки з правоохоронними органами та судово-медичний аналіз, а також опора на стійку команду CISO, є вирішальним фактором між контрольованим залякуванням та тривалою кризою.
Після більш ніж трьох десятиліть еволюції, програмне забезпечення-вимагач пройшло шлях від експерименту, що розповсюджувався на дискетах, до високопрофесійної глобальної злочинної індустрії, що підтримується криптовалютами, сервісами RaaS та штучним інтелектом . Хоча тактика, методи та цілі змінилися — блокувальники, шифрувальники, подвійне вимагання, замасковані склоочисники, атаки без шифрування — суть залишається незмінною: чисте і просте вимагання. Організації, які визнають, що програмне забезпечення-вимагач існуватиме, щоб залишитися, та зміцнюють свою безпеку за допомогою надійних резервних копій, глибоко ешелонованого захисту, видимості мережі та постійного навчання, матимуть набагато більше шансів пережити бурю, ніж ті, хто продовжує покладатися виключно на базові або застарілі рішення.