- Google mengaitkan pintu belakang dalam lebih 1,3 juta peranti Android dengan Videostrong, pengeluar kotak MECOOL.
- Trojan XCPE telah dipasang terlebih dahulu dan digunakan untuk menjual akses kepada kumpulan penjenayah dan menggunakannya dalam penipuan pengiklanan atau rangkaian proksi.
- Syarikat itu tidak lagi dapat melancarkan peranti dengan aplikasi Google, dan Sepanyol adalah antara wilayah yang terjejas.
- Disebabkan kekurangan senarai lengkap model, adalah disyorkan untuk memutuskan sambungan peranti ini dan menukar kata laluan daripada peranti lain.
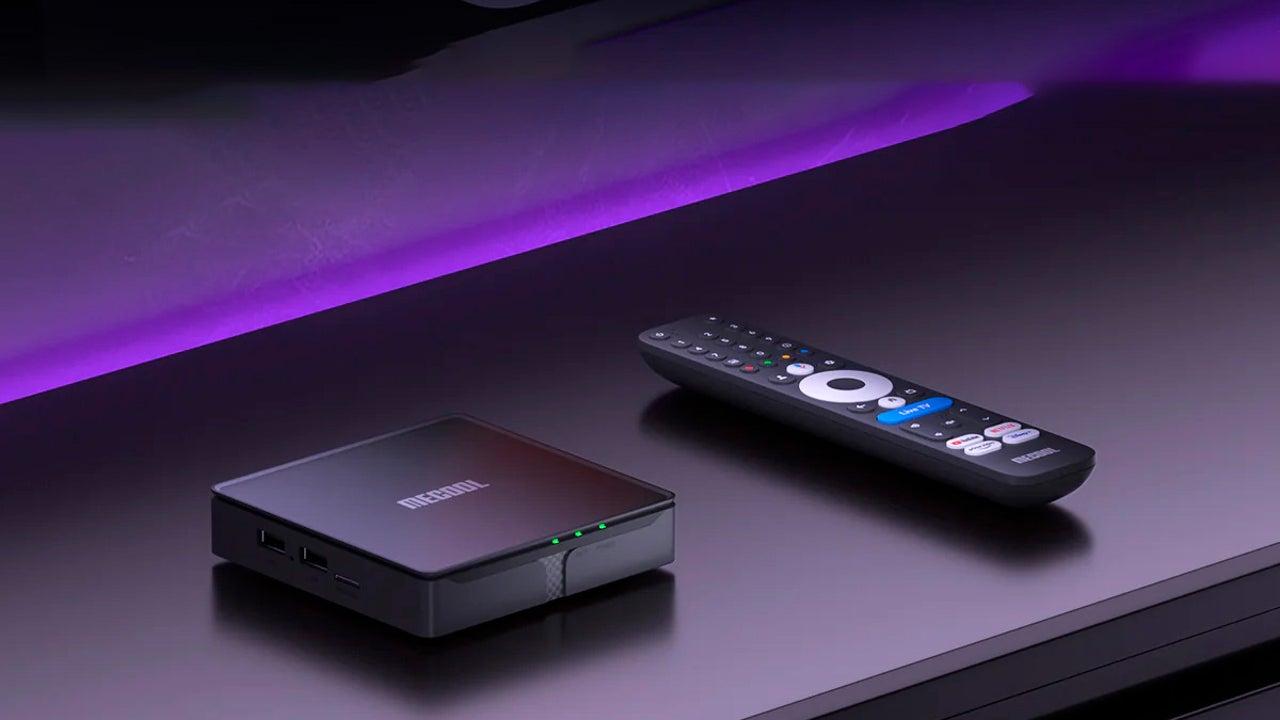
Kisah kotak TV Android murah telah berubah menjadi agak meresahkan. Google telah mengesan rangkaian lebih 1,3 juta peranti yang nampaknya telah tiba di pasaran dengan perisian hasad yang telah dipasang sebelumnya, dan jejaknya terus menunjukkan kepada Videostrong Technology, syarikat China di sebalik peranti MECOOL. Ini bukanlah pepijat terpencil atau aplikasi mencurigakan yang dipasang oleh pengguna sendiri: masalahnya terletak pada perisian yang dipasang di kilang.
Peranti ini dijual di platform seperti Amazon dan AliExpress, dengan model biasanya berharga antara $40 dan $50. Daya tarikan mereka mudah: menukar TV biasa menjadi TV pintar dengan sedikit wang dan menyediakan akses kepada aplikasi seperti Netflix dan YouTube. Masalahnya ialah, dalam kes ini, pintu masuk bukan sahaja untuk menonton rancangan; ia akan membenarkan pihak ketiga mengawal peranti tanpa pengetahuan pemiliknya. Sepanyol juga merupakan antara negara yang terjejas.

Apakah itu XCPE dan mengapa ia membimbangkan?
Program berniat jahat itu dikenali sebagai XCPE. Tiada muat turun khas diperlukan untuk ia muncul: ia telah dipasang terlebih dahulu pada peranti yang terjejas dan boleh memuatkan program lain selepas but pertama, menyambung ke pelayan luaran untuk menerima arahan. Walaupun pemilik menggunakan peranti itu seperti biasa, pengendali Trojan boleh mengeksploitasi sumbernya tanpa sebarang amaran.
Siasatan itu menegaskan bahawa Videostrong bertindak dengan sengaja. Google percaya dengan keyakinan yang tinggi bahawa pintu belakang dan rangkaian peranti yang dijangkiti telah dibangunkan dan digunakan untuk keuntungan kewangan . Perniagaan yang didakwa melibatkan penjualan akses kepada pelbagai kumpulan jenayah, yang kemudiannya memasang alat mereka sendiri untuk melakukan penipuan iklan, memuat turun lebih banyak perisian hasad atau memasukkan peranti ke dalam rangkaian pelayan perantara.
Ini mempunyai akibat langsung bagi sesiapa sahaja yang memiliki salah satu peranti ini di rumah: sambungan internet rumah mungkin telah digunakan oleh orang yang tidak dikenali untuk melakukan aktiviti internet tanpa pengetahuan pemiliknya. Tambahan pula, keupayaan untuk mengambil tangkapan skrin, mengekstrak data akaun, merakam ketukan kekunci dan mengawal peranti Android dari jauh telah didokumenkan . Kuasa itu terlalu banyak untuk peranti yang, secara teorinya, hanya sepatutnya digunakan untuk melihat kandungan.
Pengilang mengelak kawalan dan Google bertindak balas
Terdapat satu lagi butiran yang tidak memberi gambaran yang baik kepada Google. Syarikat itu sendiri telah mengakui bahawa Videostrong berjaya memintas ujian keselamatannya dengan menyembunyikan kod berniat jahat dan memuatkannya selepas permulaan awal peranti . Bagi menangani isu ini, Google mendakwa ia telah mengubah suai prosedurnya dan memutuskan hubungan dengan pengilang. Syarikat China itu tidak lagi dapat menjual peranti baharu dengan aplikasi Google yang telah dipasang sebelumnya, selepas Google menyimpulkan bahawa ralat itu bukanlah kesilapan pembangunan mahupun kerja seorang pekerja.
Ini bukanlah kes pertama seumpamanya. Insiden serupa berlaku dengan BadBox 2.0 , satu operasi yang menjejaskan lebih sepuluh juta peranti dan turut bergantung pada kotak TV Android yang murah untuk penipuan pengiklanan. Kali ini, perisian hasad telah ditemui pada peranti pelbagai jenama dan model, walaupun sebahagian besarnya adalah kotak TV Android. Pada masa ini, tiada senarai lengkap model MECOOL yang terjejas, jadi tidak dapat disahkan bahawa semua peranti jenama tersebut telah dicerobohi.
Apa yang perlu dilakukan jika anda mempunyai kotak MECOOL di rumah
Jika anda memiliki salah satu peranti ini, tindakan paling selamat adalah memutuskan sambungannya daripada internet dan berhenti menggunakannya sehingga maklumat lanjut tersedia. Anda juga dinasihatkan untuk menukar sebarang kata laluan yang dimasukkan padanya menggunakan peranti lain. Tetapan semula kilang mungkin tidak mencukupi jika perisian asal masih terjejas, dan pada masa ini tiada data yang menjamin bahawa semua model boleh dipadamkan dengan selamat.
Tiada bilangan mangsa tertentu di Sepanyol yang diberikan, walaupun negara itu adalah antara wilayah yang terjejas. Cadangan umum adalah untuk tidak bergantung pada penyelesaian ajaib atau tutorial yang menjanjikan untuk membersihkan peranti tanpa tindakan selanjutnya, terutamanya apabila pengilang tidak menyatakan model mana yang terjejas. Apabila ragu-ragu, adalah lebih baik untuk mematikan atau memutuskan sambungan peranti dan menggunakan peranti lain untuk tugas sensitif.
Filem ini menjelaskan satu perkara: kotak TV Android berkos rendah boleh menjadi jauh lebih mahal daripada yang disangka . Casing XCPE yang menjejaskan lebih 1,3 juta peranti, menurut Videostrong dan pasukan MECOOLnya, telah menyebabkan Google menyekat keluaran baharu dengan perkhidmatannya, dan Sepanyol adalah antara negara di mana masalah itu telah dikesan. Sehingga senarai model yang pasti tersedia, adalah penting untuk mengambil langkah berjaga-jaga tambahan, memutuskan sambungan peranti ini dan menukar sebarang kata laluan yang telah digunakan padanya.
