- „WhatsApp“ kampanijoje žmonės raginami balsuoti už Eliska arba Sophie baleto konkurse, kuris nėra tikras.
- Nuoroda nukreipia į apgaulingą svetainę, kurioje prašoma telefono numerio, kodo arba QR kodo, kad būtų galima susieti įrenginį.
- Jei paskyra pažeidžiama, tas pats pranešimas persiunčiamas kontaktams, o pranešimai gali būti paslėpti.
- Patartina patikrinti susietus įrenginius, įjungti dviejų etapų patvirtinimą ir pranešti INCIBE numeriu 017.
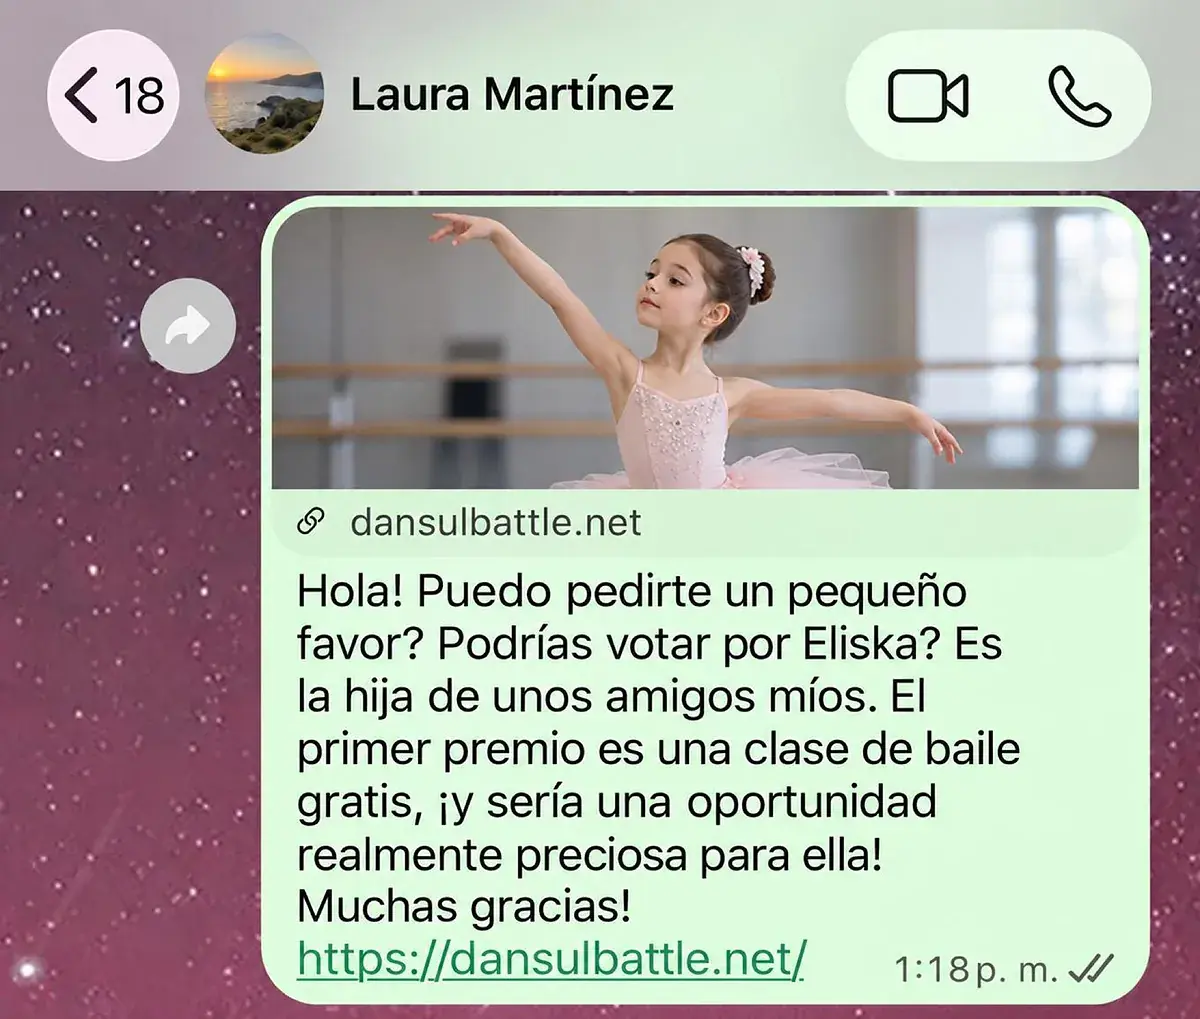
Pastarąsias kelias valandas „WhatsApp“ platformoje plinta žinutė, kurioje prašoma, regis, nekaltos paslaugos: balsuoti už merginą vardu Eliska arba, kai kuriais atvejais, už Sofiją, kad ji laimėtų pamokas ar stipendiją baleto konkurse. Žinutė dažniausiai atkeliauja iš pažįstamo kontakto , todėl daugelis žmonių nuleidžia budrumą ir nedvejodami spustelėja nuorodą.
Prašymas nėra skirtas tikram konkursui, o veikiau sukčiavimo apsimetant labdaros iniciatyva . Tikslas – gauti duomenis, kodus ar leidimus, kurie leistų kibernetiniams nusikaltėliams pasiekti aukos „WhatsApp“ paskyrą ir panaudoti ją tolesniam sukčiavimo skleidimui.
Fiktyviniai rinkimai, išnaudojantys pasitikėjimą
Žinutės pasirodė įvairiose Galisijos vietose , o perspėjimų aptikta ir už Ispanijos ribų. Užuomina visada panaši: nepilnametė, pristatoma kaip draugų dukra, dalyvauja vaikų baleto konkurse ir jai reikia pagalbos, kad laimėtų galimybę. Siekiant suteikti nuorodai patikimumo, ji veda į puslapį, kuris imituoja konkursą ir rodo mergaičių, apsirengusių tiulio sijonais, nuotraukas.
Svetainė kruopščiai sukurta, kad atrodytų autentiška, tačiau konkurso nėra. Nepilnamečių nuotraukos buvo sukurtos naudojant dirbtinį intelektą , o istorijoje pasakojama apie šokių akademiją Prahoje, kad ji atrodytų įtikinamesnė. Žinutė atkeliauja iš paskyros, kuri galbūt jau buvo nulaužta, todėl gavėjas negauna užklausos iš nepažįstamojo, o iš asmens, kurį turi savo kontaktuose.
Bandant balsuoti, puslapyje prašoma telefono numerio, asmeninės informacijos arba patvirtinimo kodo. Kai kuriose versijose, pretekstu patvirtinti balsą, rodomas QR kodas. Šį veiksmą galima naudoti norint susieti įrenginį, neprijungtą prie „WhatsApp“ ; jei auka tai leidžia, sukčiai gali gauti prieigą prie jos paskyros ir elgtis taip, lyg būtų ji.
Kai paskyra pažeidžiama, tas pats pranešimas automatiškai persiunčiamas kontaktams. Vienas labiausiai nerimą keliančių aspektų yra tai, kad išsiųsti pranešimai gali nebūti pokalbių istorijoje, todėl nukentėjusiam asmeniui reikia laiko suprasti, kad jo paskyra naudojama sukčiavimui skleisti.
Svarbu patikslinti, kad vien nuorodos atidarymas neįrodo, jog paskyra buvo pavogta. Tikroji rizika kyla, kai atliekama patikra arba prijungiamas nežinomas įrenginys. Vien peržiūrėti puslapį nepakanka : reikia patikrinti, ar buvo įvesti kodai, nuskaitytas QR kodas arba patvirtinta nauja sesija.
Ką daryti, jei gavote pranešimą
Pirmiausia nedalyvaukite balsavime ir neteikite jokios asmeninės informacijos, slaptažodžių ar patvirtinimo kodų. Net jei žinutė atkeliauja iš šeimos nario ar draugo, prieš ką nors darant geriausia patvirtinti jos autentiškumą telefonu ar kitomis priemonėmis . Ekspertai tvirtina, kad jokiam teisėtam konkursui nereikia „WhatsApp“ kodų balsams suskaičiuoti.
Norėdami patikrinti, ar kas nors prisijungė prie jūsų paskyros, atidarykite „WhatsApp“, eikite į „Nustatymai“ ir pažymėkite „Susieti įrenginiai“ . Jei matote neatpažintą kompiuterį, naršyklę ar telefoną, kuo greičiau atsijunkite nuo tos sesijos. Taip pat pravartu įjungti dviejų veiksmų patvirtinimą, peržiūrėti atkūrimo duomenis ir sekti „WhatsApp“ naujienas apie privatumą bei patarimus , kaip atnaujinti tiek programėlę, tiek telefono operacinę sistemą.
Jei įtariate, kad jūsų paskyra buvo pažeista, turėtumėte sustiprinti savo saugumą, pranešti savo kontaktams kitu kanalu ir išsaugoti ekrano kopijas bei pranešimo įrodymus, svetainės adresą ir visus atliktus veiksmus. Šią informaciją galima naudoti pranešimui pateikti. Su Nacionaliniu kibernetinio saugumo institutu galite susisiekti telefonu 017, taip pat galite apsvarstyti galimybę pateikti pranešimą valdžios institucijoms, jei patvirtinama nesąžininga prieiga.
Tarp su šio tipo sukčiavimu susijusių rizikų yra tapatybės vagystė siekiant išgauti pinigus, banko duomenų vagystė ir neteisėta prieiga prie asmeninių bylų. Šioje konkrečioje kampanijoje visas atsakingų asmenų mastas ir galutinis tikslas nežinomi , todėl atsargumas išlieka geriausia gynyba.
Eliskos arba Sophie istorija iš tikrųjų yra pretekstas privilioti auką į apgaulingą svetainę ir gauti prieigą prie jos „WhatsApp“ paskyros . Jei gaunate tokį pranešimą, protingiausia jo nespustelėti, patikrinti jo autentiškumą kitu būdu, patikrinti susietus įrenginius ir niekada nebendrinti kodų ar asmeninės informacijos. Kilus abejonių, susisiekite su INCIBE arba valdžios institucijomis.