- El DNS privat només xifra les sol·licituds de traducció de dominis, mentre que la VPN protegeix la totalitat del trànsit d'internet.
- Les VPN permeten ocultar l'adreça IP real i canviar la ubicació geogràfica, cosa que un servidor DNS per si sol no pot fer.
- L'ús d'una VPN sol fer redundant el DNS privat, ja que les primeres solen integrar els vostres propis servidors DNS xifrats.
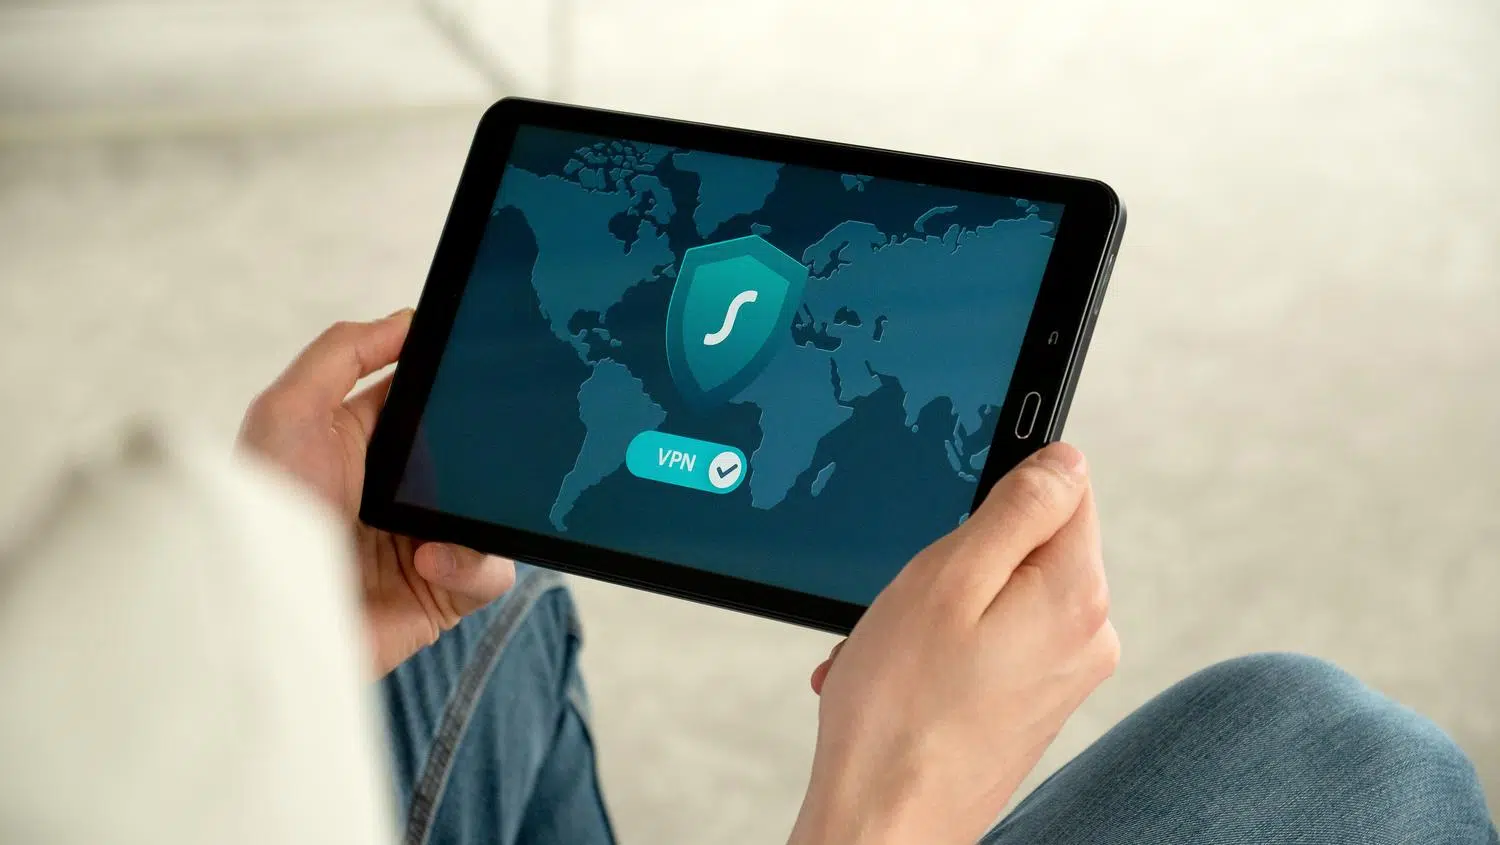
Segur que alguna vegada t'has topat amb els termes VPN i DNS privat mentre buscaves com fer la teva navegació una mica més segura. A primera vista, pot semblar que fan el mateix perquè tots dos prometen més privadesa, però la realitat és que juguen en lligues totalment diferents. Mentre un s'encarrega que ningú sàpiga quina «porta» truques, l'altre construeix un túnel blindat perquè ningú no vegi què portes dins de la maleta.
Navegar avui dia sense pensar en la seguretat és, sincerament, jugar amb foc. Entre els proveïdors d'internet que ens fisquen tot i els governs que posen tanques on volen, entendre aquestes eines és fonamental per eliminar la teva empremta digital en línia i protegir-te. En aquest article desgranarem a fons com funcionen , en què s'assemblen i, sobretot, quan et convé fer servir una o altra perquè no et donin gat per llebre.
Quin nas és el DNS i per què importa?
Per entendre el DNS privat, primer cal saber què és el DNS convencional. Imagina que és l' agenda de contactes d'internet . Els ordinadors no entenen noms com google.com, sinó que es comuniquen mitjançant números anomenats adreces IP. El DNS s'encarrega de traduir aquest nom amigable a una IP comprensible per a la màquina.
El problema ve aquí: per defecte, qui fa aquesta traducció és el vostre proveïdor de serveis d'internet (ISP). Això significa que el teu operador sap exactament quines pàgines visites, encara que no pugui veure el contingut exacte del que fas dins si la web fa servir HTTPS. A més, molts ISP usen el DNS per aplicar censura o bloquejar webs, simplement fent que el «traductor» digui que aquesta pàgina no existeix.
El salt al DNS Privat: Posa-li un cadenat a les teves consultes
Un DNS privat no canvia la funció bàsica de traducció, però afegeix una capa de xifratge modern . En lloc d'enviar la consulta en text pla (que qualsevol pot llegir al camí), utilitza protocols com DoH (DNS-over-HTTPS) o DoT (DNS-over-TLS) perquè la petició viatge encriptada.
Hi ha diverses maneres d'aconseguir això. El DoH barreja el trànsit DNS amb el trànsit web normal (port 443), cosa que fa que sigui gairebé impossible de detectar per a qui monitoritza la xarxa. D'altra banda, el DoT utilitza el port 853 , sent més directe però més fàcil de bloquejar per administradors de xarxa. També hi ha DNSCrypt, que és el veterà del grup i molt potent, encara que no és tan compatible amb tots els dispositius.

La potència de la VPN: El blindatge total
Una VPN, o Xarxa Privada Virtual, va molt més enllà. No es limita a traduir noms, sinó que crea un túnel xifrat punt a punt entre el dispositiu i un servidor remot. Quan et connectes, tot el trànsit d'internet, sense excepció, viatja per aquest túnel. Això implica que la vostra adreça IP real queda oculta i és substituïda per la IP del servidor VPN.
Gràcies a això, pots fer coses que un DNS no permet, com saltar-te bloquejos geogràfics . Si vols veure el catàleg de Netflix del Japó, simplement et connectes a un servidor allà i el lloc web creurà que ets físicament en aquest país. A més, la VPN protegeix les teves dades a xarxes WiFi públiques, evitant que algun hacker curiós intercepti la teva informació.
Comparativa directa: En què es diferencien realment?
Perquè no hi hagi pèrdua, analitzarem els punts on xoquen aquestes dues tecnologies. En termes de seguretat i privadesa , la VPN guanya per golejada perquè xifra tot el flux de dades, mentre que el DNS privat només xifra la «pregunta» d'on és la web.
- velocitat: Aquí el DNS privat porta la davantera. En no haver de xifrar tot el trànsit ni passar per un servidor intermedi llunyà, l'impacte en la velocitat és nul. Una VPN, segons la seva qualitat, pot alentir una mica la connexió.
- compatibilitat: Configurar un DNS és senzillíssim i compatible amb gairebé qualsevol cosa, des d'un mòbil fins a una consola. La VPN sol requerir una aplicació nativa o configuracions més complexes al router.
- cost: Molts serveis de DNS privats són gratuïts o molt barats. Les VPN de qualitat, que realment respectin la privadesa, solen requerir una subscripció mensual.
El SmartDNS: Un punt intermedi
Hi ha també el SmartDNS, que és bàsicament un DNS vitaminat amb un servidor intermediari. El seu objectiu no és la privadesa, sinó enganyar els serveis de streaming per accedir a continguts d'altres països sense perdre velocitat. El pitjor és que no ofereix xifrat ni amaga la teva IP real, per la qual cosa és una eina de conveniència, no de seguretat.
Es poden fer servir juntes o és llençar els diners?
Aquí hi ha un matís important. Gairebé totes les VPN premium ja inclouen els seus propis servidors DNS privats . Quan activeu la VPN, les vostres consultes DNS ja viatgen pel túnel xifrat. Intentar configurar un DNS privat extern mentre uses una VPN pot ser contraproduent, ja que podria provocar filtracions de DNS , fent que algunes peticions surtin fora del túnel i revelin la teva activitat.
Si no utilitzes VPN, configurar un DNS privat (com els de Cloudflare o Quad9) és una idea brillant per evitar que el teu operador tingui un registre tan detallat dels teus passos. Però si ja tens una bona VPN activa, no cal que et compliquis la vida configurant DNS addicionals.
Configuració ràpida als dispositius
Si t'has decidit pel DNS privat, posar-lo en marxa és bufar i fer ampolles. A Android , només cal anar a Xarxes i Internet i buscar l'opció de «DNS Privat» per introduir el nom del host. A Windows o Mac , es fa des de les propietats de xarxa, canviant les adreces IP del DNS per unes com 1.1.1.1 o 8.8.8.8.
Per a la VPN, el més còmode és descarregar l'app oficial del proveïdor, triar el país i donar-li el botó de connectar. Si ets un usuari avançat, pots instal·lar la VPN a l'encaminador perquè tots els aparells de casa, incloent la Smart TV o la consola, estiguin protegits automàticament.
Evolució tècnica: De IPv4 a IPv6 i el xifratge TLS
Tot això passa en un entorn que canvia constantment. Hem passat d'IPv4 (amb les seves adreces limitades de 32 bits) a IPv6 , que ofereix un nombre astronòmic d'adreces perquè cap dispositiu es quedi sense connexió. Això ha portat nous tipus de registres DNS, com el registre AAAA , necessari per gestionar aquestes adreces més llargues.
Alhora, la seguretat ha evolucionat. L'antic SSL ha donat pas al TLS (Transport Layer Security) , que és el protocol que avui dia sosté la major part del xifratge a la web i és la base sobre la qual funcionen els DNS privats moderns per garantir que la informació no sigui alterada.
