- Основни функции за организиране и синхронизиране на любими връзки в различни браузъри и социални платформи.
- Анализ на рисковете за сигурността, свързани със съхраняването на некриптирани отметки и тяхното въздействие върху поверителността.
- Технически разлики между навигационните отметки, заместителите на файловата система и облачните инструменти.
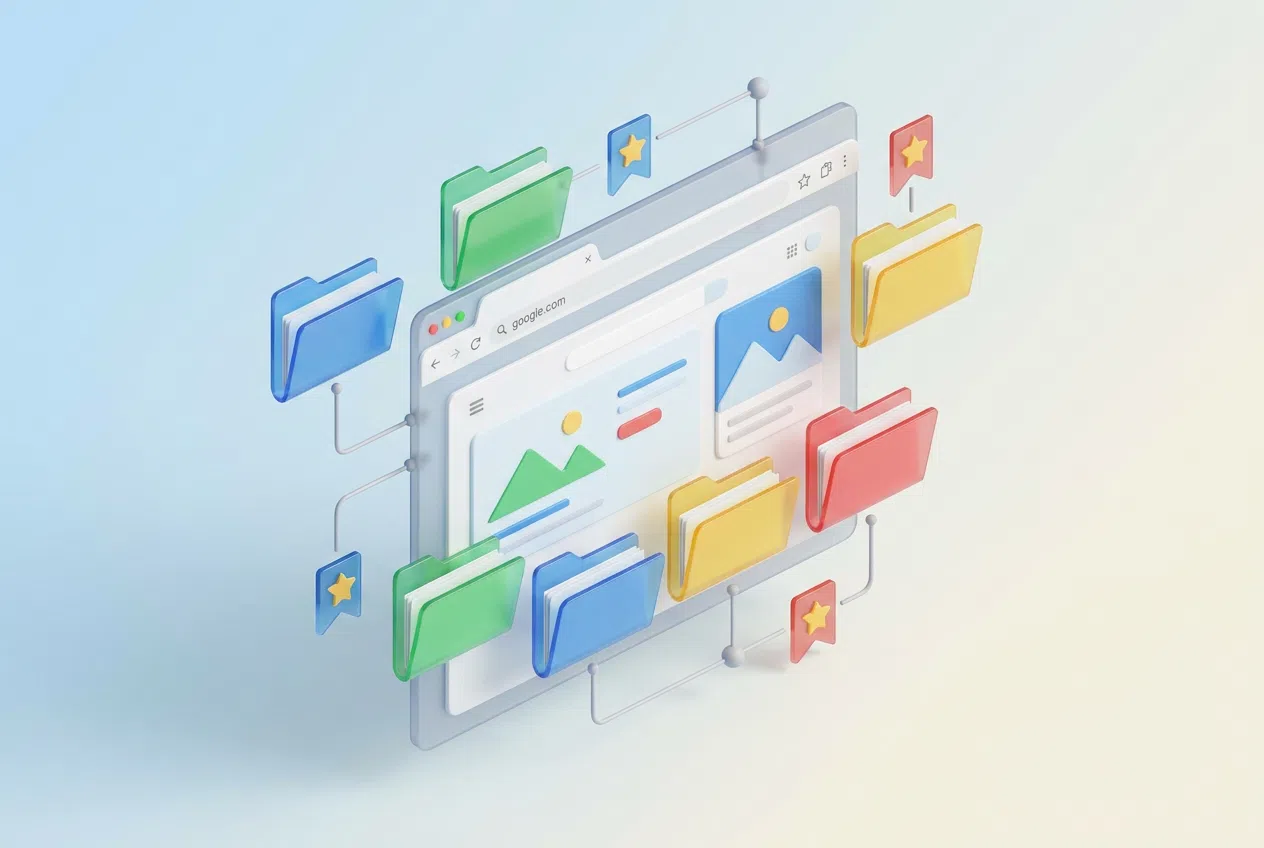
Вероятно сте разглеждали интернет и сте попаднали на страница, която ви се е сторила като истинско бижу, едно от онези, които определено не искате да загубите. За това са предназначени системите за маркиране ; те са по същество преки пътища, които запазваме в браузъра си, за да не се налага да въвеждаме уеб адреса всеки път, когато искаме да се върнем към определен сайт.
Въпреки че може да изглежда невероятно просто, управлението на тези връзки всъщност е доста сложно. От възможността да организирате всичко в папки , за да не се загубите, до възможността да прехвърляте любимите си елементи от едно устройство на друго благодарение на синхронизацията, отметките са гръбнакът на нашето персонализирано интернет изживяване.
Управление и организация в съвременните браузъри
Повечето съвременни браузъри, като Firefox, Chrome и Edge, разполагат с вграден мениджър на отметки, който е фантастичен. Не става въпрос само за запазване на връзки; става въпрос за възможността за маркиране и категоризиране на сайтове в тематични папки, така че да можете да ги намерите за миг. Освен това, лекотата на импортиране на данни от други браузъри означава, че превключването между браузъри е изключително лесно - можете просто да използвате помощник за импортиране, за да прехвърлите цялата си история на отметките.
За тези, които търсят бързина, лентата с отметки е идеалният вариант, тъй като поставя често използвани връзки директно под адресната лента. От друга страна, има услуги за социални отметки , като например бившия Delicious, които ви позволяват да запазвате връзки в облака. Това не само улеснява достъпа от всяко устройство, но и добавя компонент на общност, където ресурси и етикети могат да се споделят с други потребители – нещо много полезно в съвместни образователни среди за създаване на каталози на оценявано съдържание.
Скритата страна: Сигурност и поверителност
Тук нещата стават сериозни. Много потребители приемат, че отметките им са защитени, но реалността е, че повечето браузъри ги съхраняват в обикновени текстови файлове или прости бази данни (като SQLite във Firefox или JSON в Chrome) в потребителския профил. Това означава, че данните не са криптирани , което ги прави уязвими за всеки зловреден софтуер или злонамерена програма, която успее да проникне в системата.
Опасността е реална, тъй като хакерски групи и троянски коне като Calisto или Cuckoo Stealer са насочени специално към вашия списък с отметки . Защо? За да създадат потребителски профил. Ако хакер види, че сте добавили към отметките си банкови уебсайтове, специфични платформи за социални медии или инструменти за вътрешно управление на компанията, той има перфектната пътна карта за стартиране на много по-надеждни и целенасочени фишинг атаки.
Освен това съществува риск за целостта на данните. Без защита, злонамерен софтуер може да промени URL адреса на познат отметка. Кликвате, мислейки си, че отивате в банката си, но отметката всъщност ви пренасочва към идентична фишинг страница, за да открадне вашите идентификационни данни. Дори излизането от браузъра не помага много, тъй като локалните файлове остават на твърдия диск, достъпни за всеки с разрешения за четене в тази папка.
Технически аспекти и виртуализация на файлове
Извън сферата на уеб браузърите, в света на файловите системи на Windows има заместители (placeholders ). Те нямат нищо общо с уеб отметките; по-скоро са файлове, които представляват действително съдържание, съхранено другаде. Тази техника за виртуализация на данни позволява на системата да показва файла така, сякаш е там, но изтегля действителното съдържание само когато потребителят се опита да го отвори, като по този начин оптимизира дисковото пространство.
За да работи това, системата използва файлови мини-филтри , които прехващат входни и изходни заявки. Ако дадена програма се опита да прочете заместител, който не е бил „хидратиран“ (който няма локални данни), контролерът извлича информацията от сървъра или оригиналното местоположение. Това е сложен процес, който, ако се провали, може да накара системата да чете блокове от нули и в крайна сметка да замърси кеша.
Безопасни алтернативи и съответствие с регулаторните органи
За да се избегнат локални рискове за сигурността, се появиха облачни мениджъри на отметки, които криптират данните в покой . За разлика от традиционното съхранение, тези инструменти не оставят незащитени копия на устройството, което драстично намалява повърхността за атака. Това е особено важно за бизнеса, тъй като съхраняването на лична информация (PII) в некриптирани URL адреси може да представлява нарушение на GDPR или CCPA, което води до многомилионни глоби, ако възникне нарушение.
Важно е да се разбере, че криптирането от край до край, предлагано от някои браузъри за синхронизация, защитава информацията само докато тя пътува към облака или се намира на сървъра. След като данните стигнат до компютъра ви, те се превръщат в обикновен текст. Поради това се препоръчва да третирате отметките като чувствителни данни и да не разчитате сляпо на настройките по подразбиране на браузъра, когато боравите с корпоративна или лична информация.